


エグゼクティブサマリー
2026年10月7日、CrowdStrikeはIPアドレス38.244.50[.]120から取得されたClaude CodeのMarkdownファイルをもとに攻撃者とみられる人物を分析し、その結果を公開しました。Logpressoはその内容を踏まえ、この人物に関連する情報を追加で調査しました。特に、YY520CNの使用者と特定された中国籍の人物が、自身の携帯電話番号が不正利用されたとして、ハッキングへの関与を否定している(Newsis、韓国語)ことから、攻撃者とみられる人物の身元を確認するには追加の情報が必要だと判断しました。
Telegram、GitHubなどの外部サービスで公開されている手がかりをもとに、LogpressoはTelegramアカウントYY520CNが、中国語圏のDDoS攻撃代行(DDoS-for-hire)ハッキング組織GodNet/VITASのコミュニティ監督員(社区监督员)であることを特定しました。また、この組織のメンバーの一人であるHangHang2017の端末が2023年にインフォスティーラー(情報窃取型マルウェア)に感染し、多数の痕跡が残されていたことを発見しました。マルウェアが流出させた情報には、このメンバーが自身の端末からMicrosoftやOracleのクラウド管理コンソールへのログインに使ったURL、アカウント、パスワードがすべて含まれています。そのため、各社のアカウント登録情報を調べてHangHang2017の使用者をまず特定し、そこから調査を広げれば、YY520CNの身元を照合して裏付けられるものと判断しています。
HangHang2017はVITASグループ内でインフラ管理を担当する人物で、以下のSNSアカウント、メールアドレス、ドメイン、Microsoft 365(M365)テナントを運用していました。
| 指標の種類 | 指標 | 情報源 |
|---|---|---|
| SNSアカウント | HangHang2017 | Telegramプロフィール |
| SNSアカウント | https://facebook[.]com/oswald.low | GitHub |
| SNSアカウント | https://github[.]com/oswaldlow | GitHub |
| メールアドレス | jinhanglow87@gmail[.]com | 2023年のインフォスティーラーログ、GitHub |
| メールアドレス | jinhanglow87@popcorn745[.]ga | 2023年のインフォスティーラーログ |
| メールアドレス | popcorn093@popcorn745.onmicrosoft[.]com | 2023年のインフォスティーラーログ |
| ドメイン | demonsword[.]top | 2023年のインフォスティーラーログ |
| ドメイン | popcorn745[.]ga | 2023年のインフォスティーラーログ |
| M365テナント | popcorn745.onmicrosoft[.]com | 2023年のインフォスティーラーログ |
| M365テナント | xs1001.onmicrosoft[.]com | 2023年のインフォスティーラーログ |
GodNet/VITASグループは、以下のような組織構成であると推定されます。
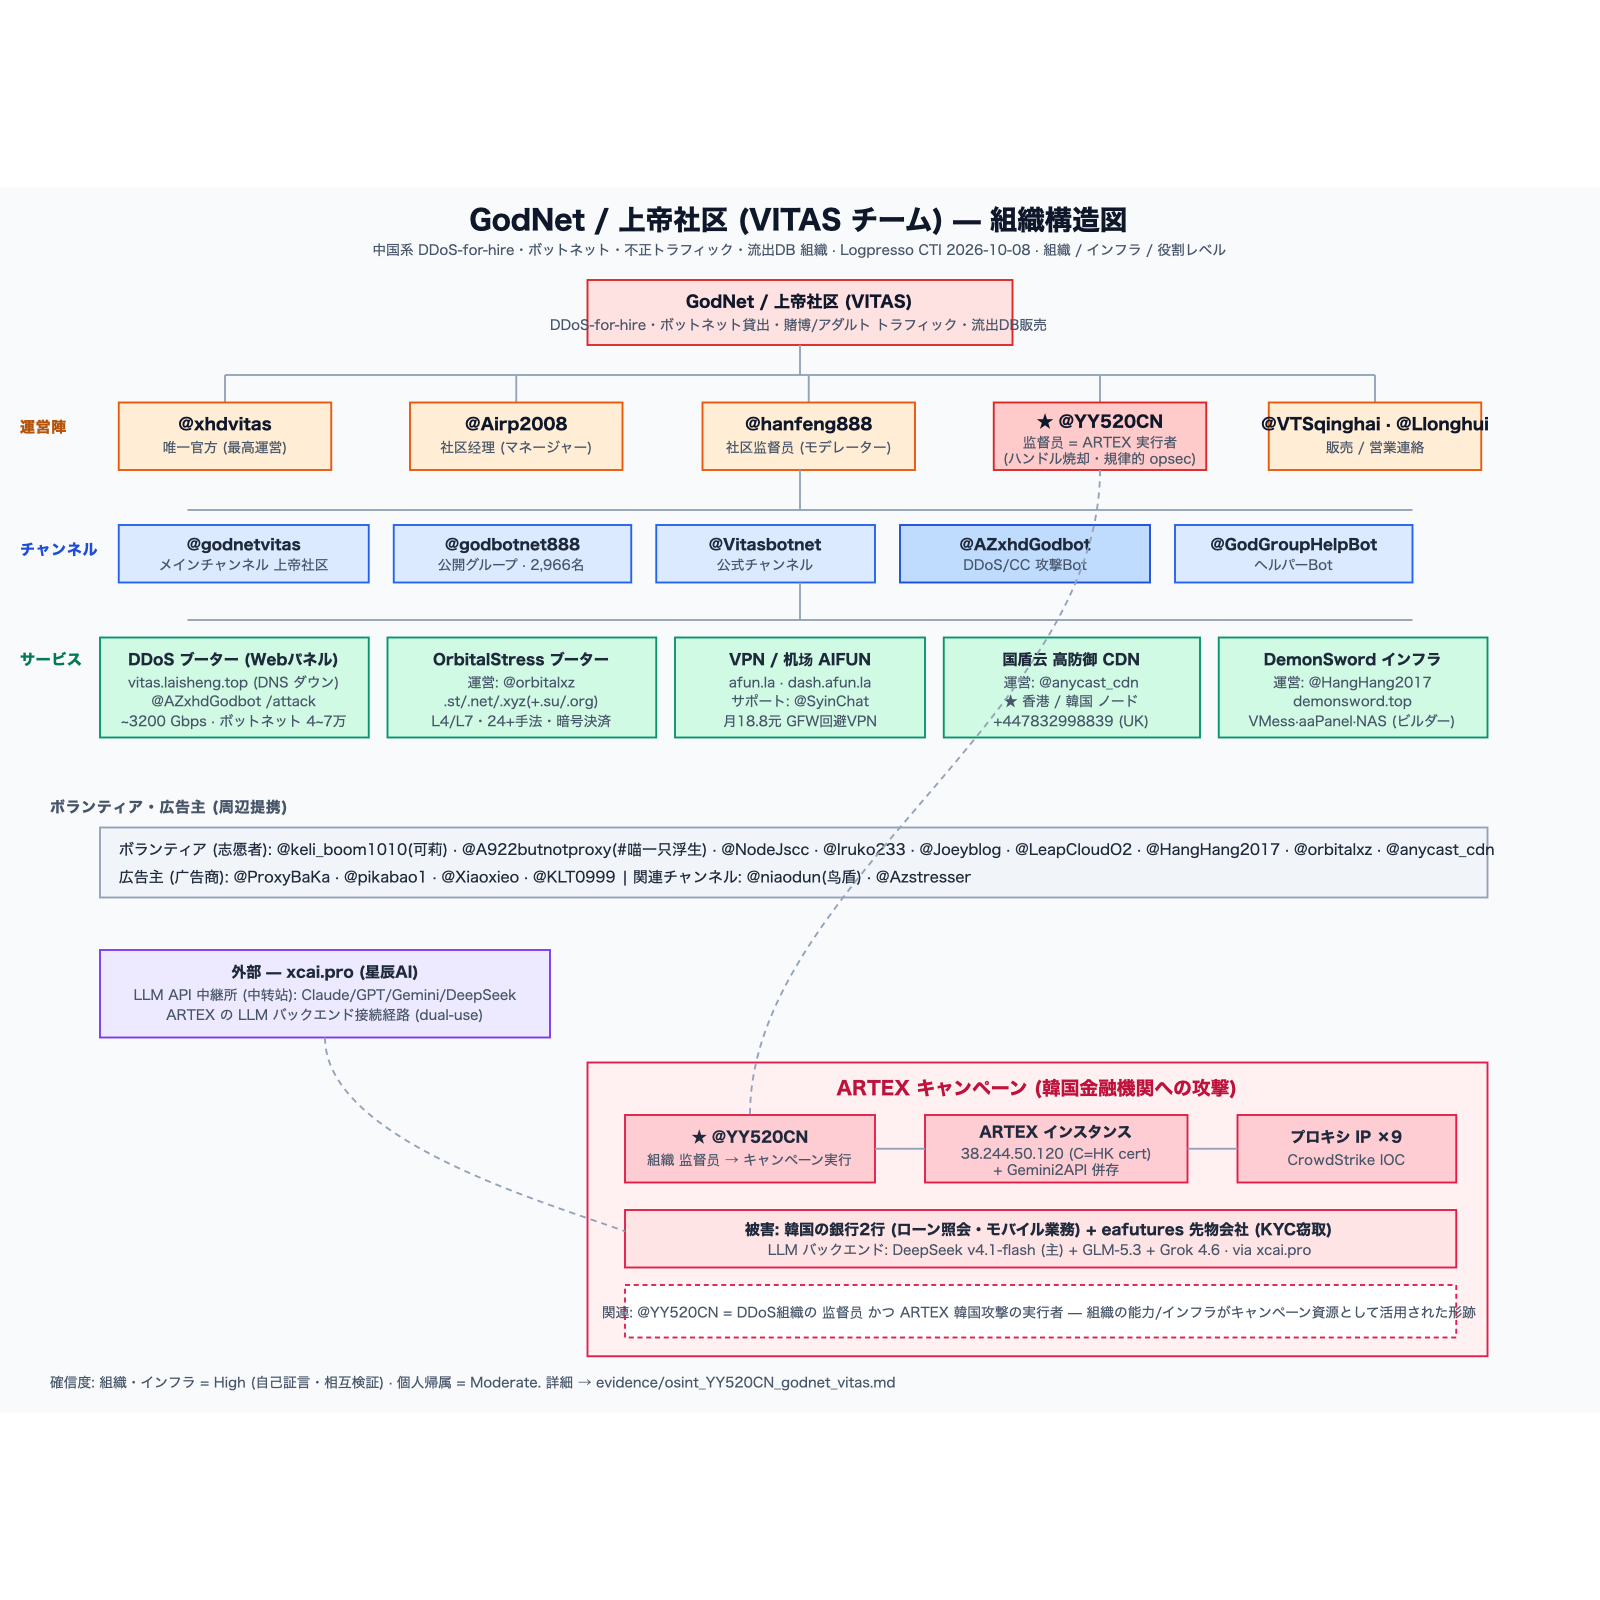
以下では、メンバーを特定するまでの過程を説明します。
CrowdStrikeレポートの概要
CrowdStrikeは、IoC(侵害指標)であるIPアドレス38.244.50[.]120を起点に、http[:]//38.244.50[.]120:18899/.claude/CLAUDE.mdにClaude CodeのMarkdownファイルが置かれていることを確認し、このファイルに残っていた会話内容から攻撃者とみられる人物を特定しました。CrowdStrikeのブログ公開後、この人物は当該サーバーを直ちに閉鎖しましたが、関連する痕跡は現在もurlscan.ioで確認できます。East Asia Futures(eafutures)への攻撃の試みなど、ほかの痕跡も見られます。

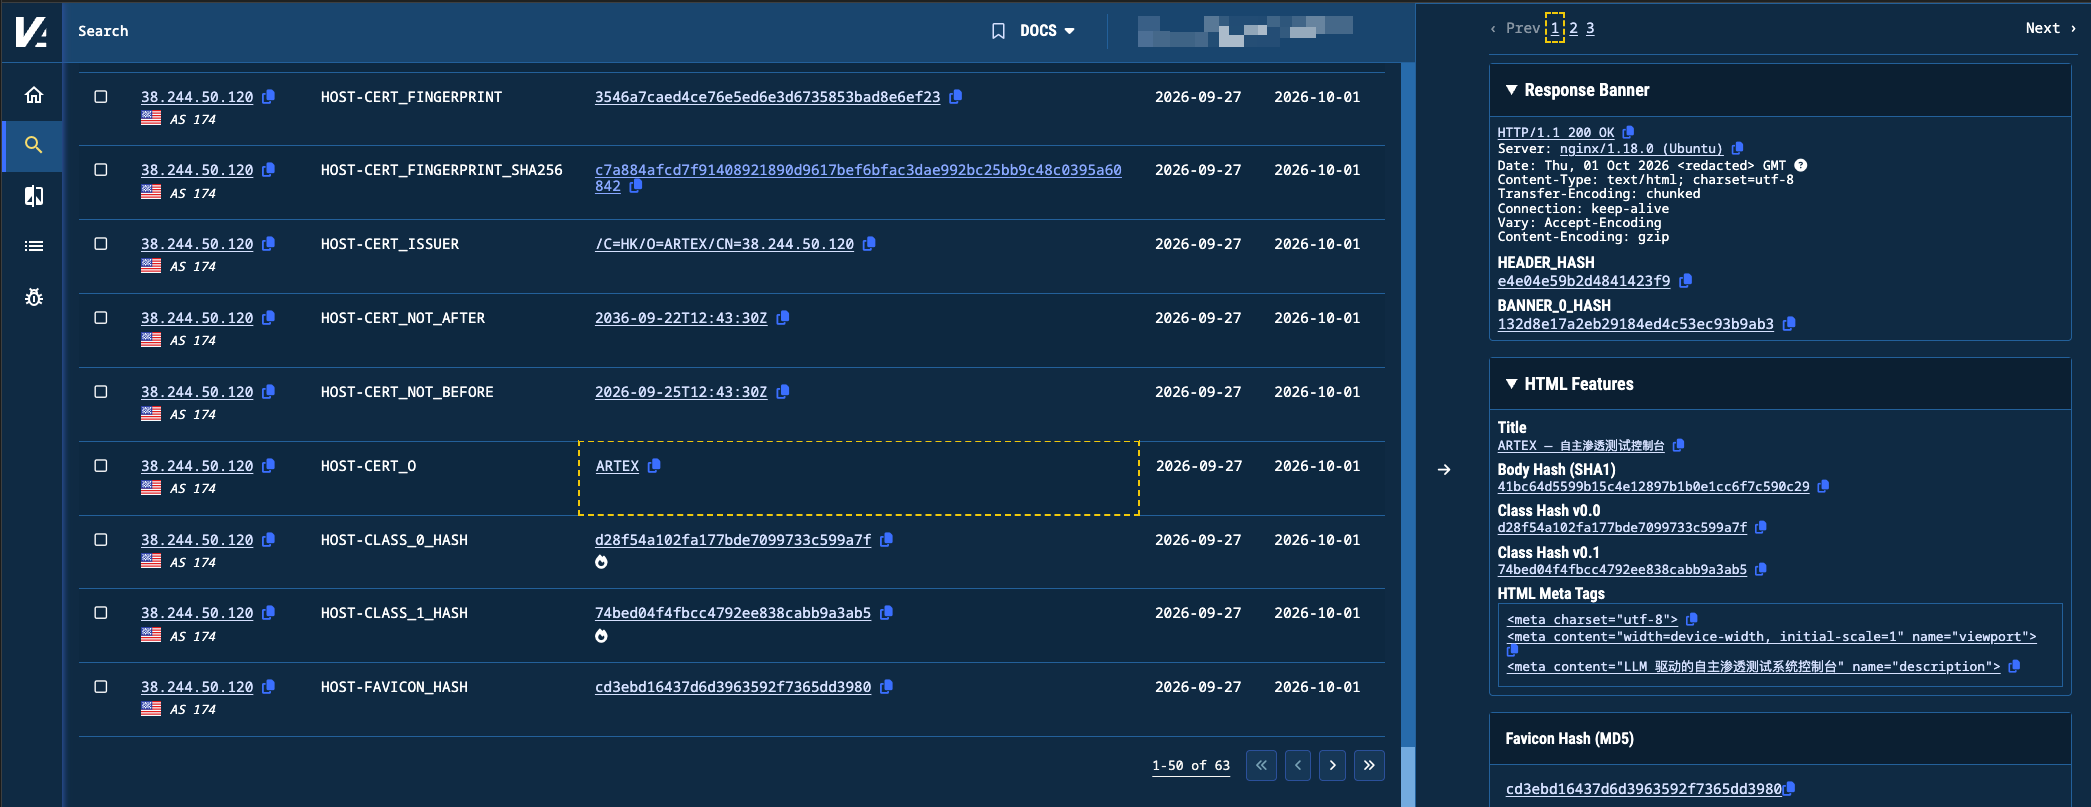
Validinでも、下図のとおり38.244.50[.]120でARTEXが運用されていた痕跡を確認できます。
Telegramでの追跡
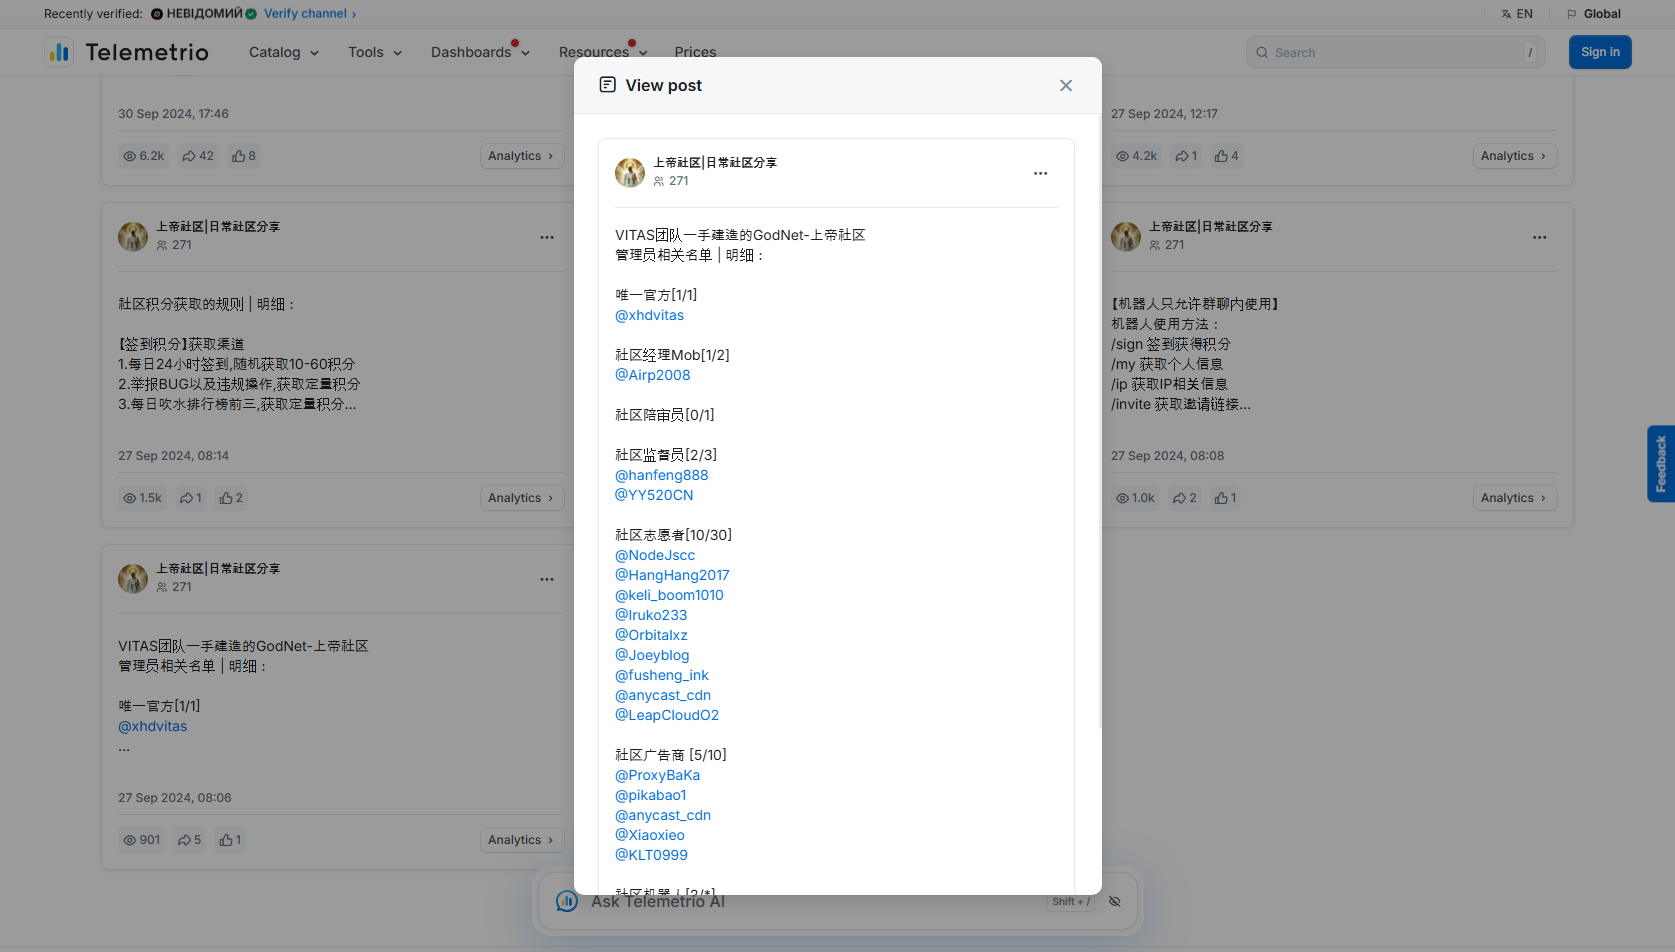
VITASグループが2024年9月27日午前8時ごろに投稿したメッセージが見つかりました。この投稿には、VITASの組織構成が記されています。
VITAS团队一手建造的GodNet-上帝社区
管理员相关名单 | 明细:

唯一官方[1/1]
@xhdvitas

社区经理Mob[1/2]
@Airp2008

社区陪审员[0/1]

社区监督员[2/3]
@hanfeng888
@YY520CN

社区志愿者[10/30]
@NodeJscc
@HangHang2017
@keli_boom1010
@Iruko233
@Orbitalxz
@Joeyblog
@fusheng_ink
@anycast_cdn
@LeapCloudO2

社区广告商 [5/10]
@ProxyBaKa
@pikabao1
@anycast_cdn
@Xiaoxieo
@KLT0999

社区机器人[2/*]
@GodGroupHelpBot {社区小帮手机器人}
@AZxhdGodbot {社区攻击机器人}

管理名单每周实时刷新,请常观察名单,谨防更替.
この投稿では、YY520CNはコミュニティ監督員(社区监督员)、HangHang2017はコミュニティボランティア(社区志愿者)として記載されています。HangHang2017のTelegramプロフィールは以下のとおりです。

GitHubでの追跡
https://github.com/oswaldlow/Auto-Wallpaper-Change/blob/Stable-V1.0/index.htmlのコードから、demonsword[.]topの所有者がhttps://t[.]me/HangHang2017に紐付けられていることが分かります。
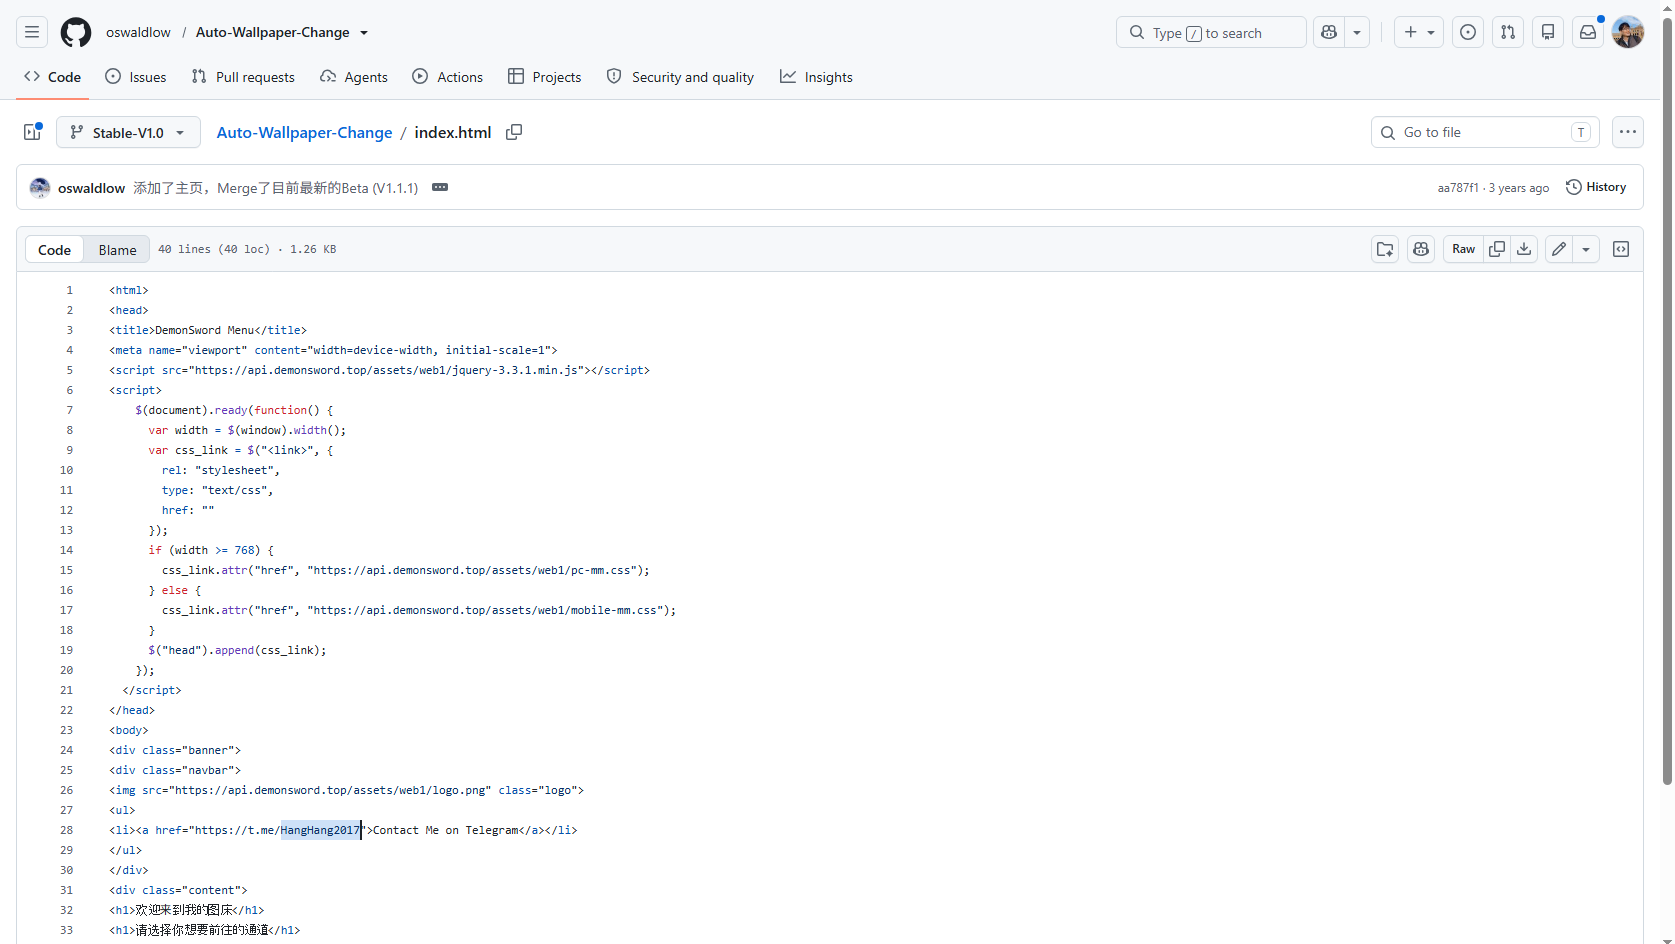
このコードをコミットしたGitHubアカウントはoswaldlowです。関連するすべてのリポジトリのコミット履歴を調べると、以下のとおり2026年3月29日のコミットにメールアドレスjinhanglow87@gmail[.]comが記録されています。
出典:https://github.com/oswaldlow/IPQuality/commit/2f8b941a1105280e5629c79fc50c31389a045b33.patch
From 2f8b941a1105280e5629c79fc50c31389a045b33 Mon Sep 17 00:00:00 2001
From: DemonSword <jinhanglow87@gmail[.]com>
Date: Sun, 29 Mar 2026 18:01:10 +0800
Subject: [PATCH] Updated Date

---
 ip.sh | 2 +-
 1 file changed, 1 insertion(+), 1 deletion(-)

diff --git a/ip.sh b/ip.sh
index fd71fc2..31a13f0 100644
--- a/ip.sh
+++ b/ip.sh
@@ -1,5 +1,5 @@
 #!/bin/bash
-script_version="v2026-03-13"
+script_version="v2026-03-29"
 check_bash(){
 current_bash_version=$(bash --version|head -n 1|awk -F ' ' '{for (i=1; i<=NF; i++) if ($i ~ /^[0-9]+\.[0-9]+\.[0-9]+/) {print $i; exit}}'|cut -d . -f 1)
 if [ "$current_bash_version" = "0" ]||[ "$current_bash_version" = "1" ]||[ "$current_bash_version" = "2" ]||[ "$current_bash_version" = "3" ];then
インフォスティーラーログからの追跡
インフォスティーラーは端末に感染した後、ウェブブラウザーに保存された認証情報をすべて攻撃者が管理するサーバーに流出させます。Logpressoはダークウェブに投稿されたインフォスティーラーログを長期間にわたって収集してきました。前段の調査で得たメールアドレスjinhanglow87@gmail[.]comで検索したところ、下図のとおり2023年に流出した認証の痕跡が見つかりました。
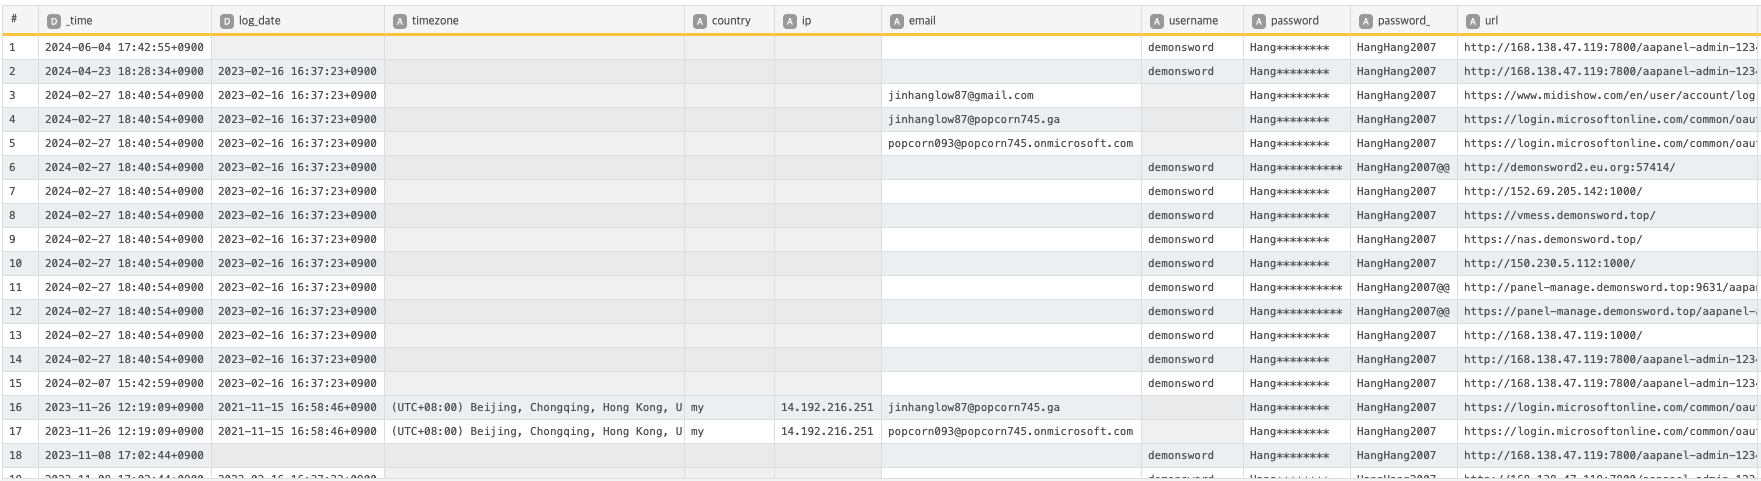
この痕跡から、VITASグループのメンバーであるHangHang2017が、インターネット通信の匿名化に用いられるV2Ray、VMessプロトコルを使用していたと推定されます。また、ウェブサイトの管理にはaaPanelのWordPress Toolkitを使用し、popcorn745.onmicrosoft[.]comテナントを別ドメインのpopcorn745[.]gaと紐付けて運用していたことが確認できます。
結論
本稿の分析は、CrowdStrikeが公開したレポートを出発点に、Telegram、GitHubのコミット履歴、インフォスティーラーログを照合した結果です。Logpressoは、単独の個人が韓国の金融機関への侵害を主導したと断定するのは難しいと判断しています。
当社が確認したことは2点です。第一に、YY520CNはDDoS攻撃代行のハッキング組織であるGodNet/VITASのコミュニティ運営メンバー(管理者)の一人でした。第二に、同組織のメンバーであるHangHang2017のアカウントに紐付くメールアドレス、ドメイン、M365テナントの情報を、インフォスティーラーログから特定しました。
したがって、これらの記録をクラウド事業者が保有する登録情報と照合すれば、HangHang2017アカウントの実際の運用者が分かり、それを起点にYY520CNの身元まで確認できると考えられます。
身元の確認とは別に、セキュリティ部門が取り組むべきことは明確です。CrowdStrikeは今回の攻撃を、新しい手法によるものではなく、AIによってスピードと規模を拡大したものと評価しています。攻撃者は基幹システムではなく、ローン照会サービスやモバイル業務支援システムといった外部に公開された周辺サービスを狙いました。顧客向けサービスでなくても、外部からアクセスできるシステムはすべて点検対象に含め、ログイン後も照会権限(認可)を適切に確認しているか、異常な照会の繰り返しを検知しているかを確かめる必要があります。
