Executive Summary
로그프레소는 CrowdStrike가 지난 10월 7일에 38.244.50[.]120 주소에서 추출된 Claude Code 마크다운 문서를 기반으로 용의자를 분석하여 공개한 내용을 기반으로 용의자와 관련된 정보를 추가로 조사하였습니다. 특히, YY520CN으로 특정된 중국인은 자신의 휴대전화 번호가 도용됐다며 해킹과 무관하다는 입장을 보이고 있어, 용의자를 특정하려면 추가 정보가 필요하다고 판단하였습니다.
텔레그램, GitHub 등 외부 서비스에 공개된 단서를 기반으로, 로그프레소는 텔레그램 계정 YY520CN이 중국계 DDoS-for-hire 해킹 조직인 GodNet/VITAS의 커뮤니티 감독관(社区监督员)임을 식별하였고, 이 조직 구성원 중 한 명인 HangHang2017 이 2023년에 인포스틸러 악성코드에 감염되어 다수의 흔적을 남긴 것을 찾아냈습니다. 악성코드 유출 정보는 조직원의 단말에서 마이크로소프트나 오라클 클라우드 콘솔에 인증을 수행한 URL, 계정, 암호를 모두 포함하고 있으므로, 각 회사에서 계정 가입 정보를 조사하여 HangHang2017 를 먼저 특정하고 조사를 확장하면 YY520CN 신원을 교차 검증할 수 있으리라 판단합니다.
HangHang2017 은 VITAS 그룹 내에서 인프라 관리를 담당하는 인물로 아래와 같은 소셜 미디어 계정, 이메일, 도메인, Microsoft 365 테넌트를 운영했습니다.
| 지표 유형 | 지표 | 정보 원천 |
|---|---|---|
| 소셜 계정 | HangHang2017 | 텔레그램 프로필 |
| 소셜 계정 | facebook[.]com/oswald.low | GitHub |
| 소셜 계정 | github[.]com/oswaldlow | GitHub |
| 이메일 | jinhanglow87@gmail[.]com | 2023년 인포스틸러 로그, GitHub |
| 이메일 | jinhanglow87@popcorn745[.]ga | 2023년 인포스틸러 로그 |
| 이메일 | popcorn093@popcorn745.onmicrosoft[.]com | 2023년 인포스틸러 로그 |
| 도메인 | demonsword[.]top | 2023년 인포스틸러 로그 |
| 도메인 | popcorn745[.]ga | 2023년 인포스틸러 로그 |
| M365 테넌트 | popcorn745.onmicrosoft[.]com | 2023년 인포스틸러 로그 |
| M365 테넌트 | xs1001.onmicrosoft[.]com | 2023년 인포스틸러 로그 |
GodNet/VITAS 그룹은 아래와 같은 조직으로 추정됩니다:
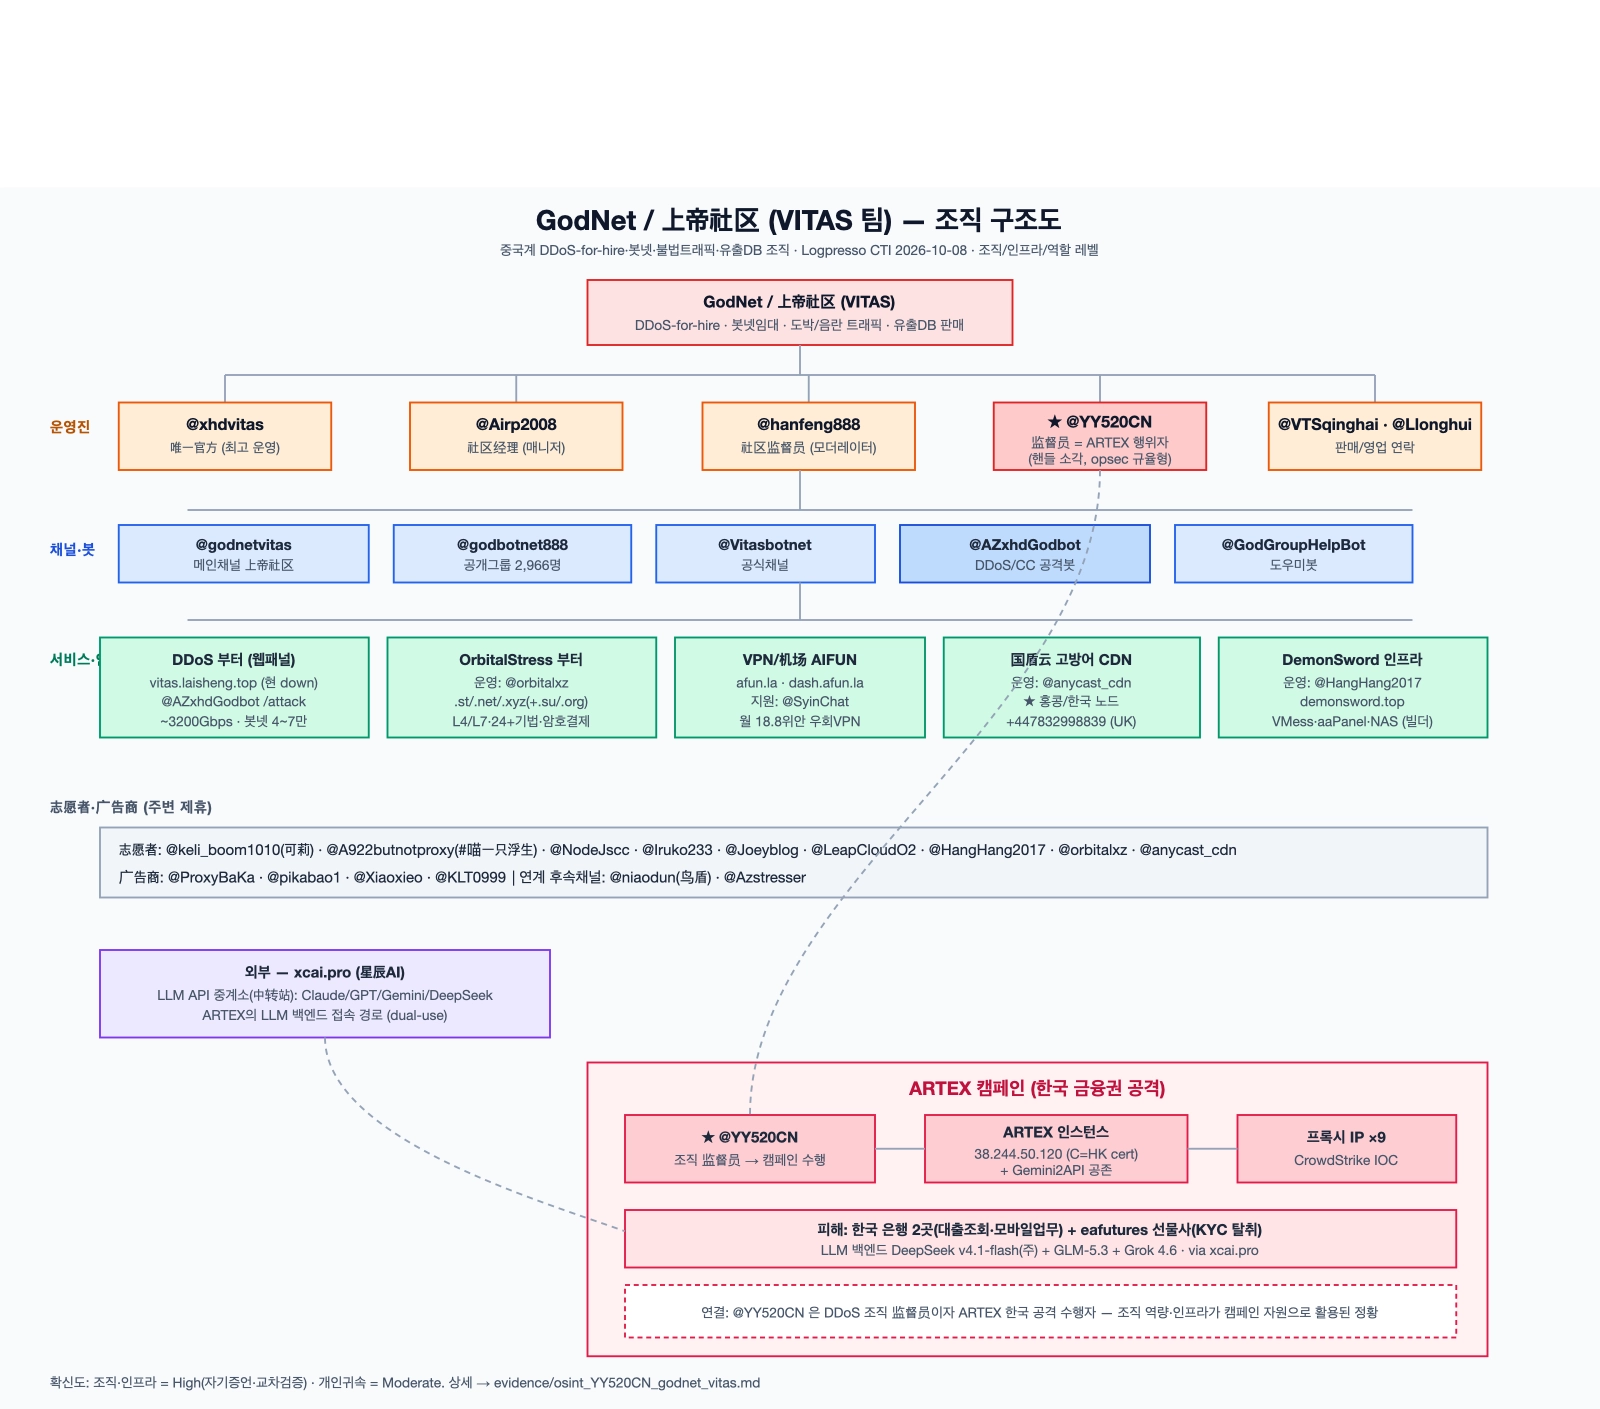
아래에서는 어떤 과정을 거쳐 조직원을 특정했는지 설명합니다.
CrowdStrike 보고서 리뷰
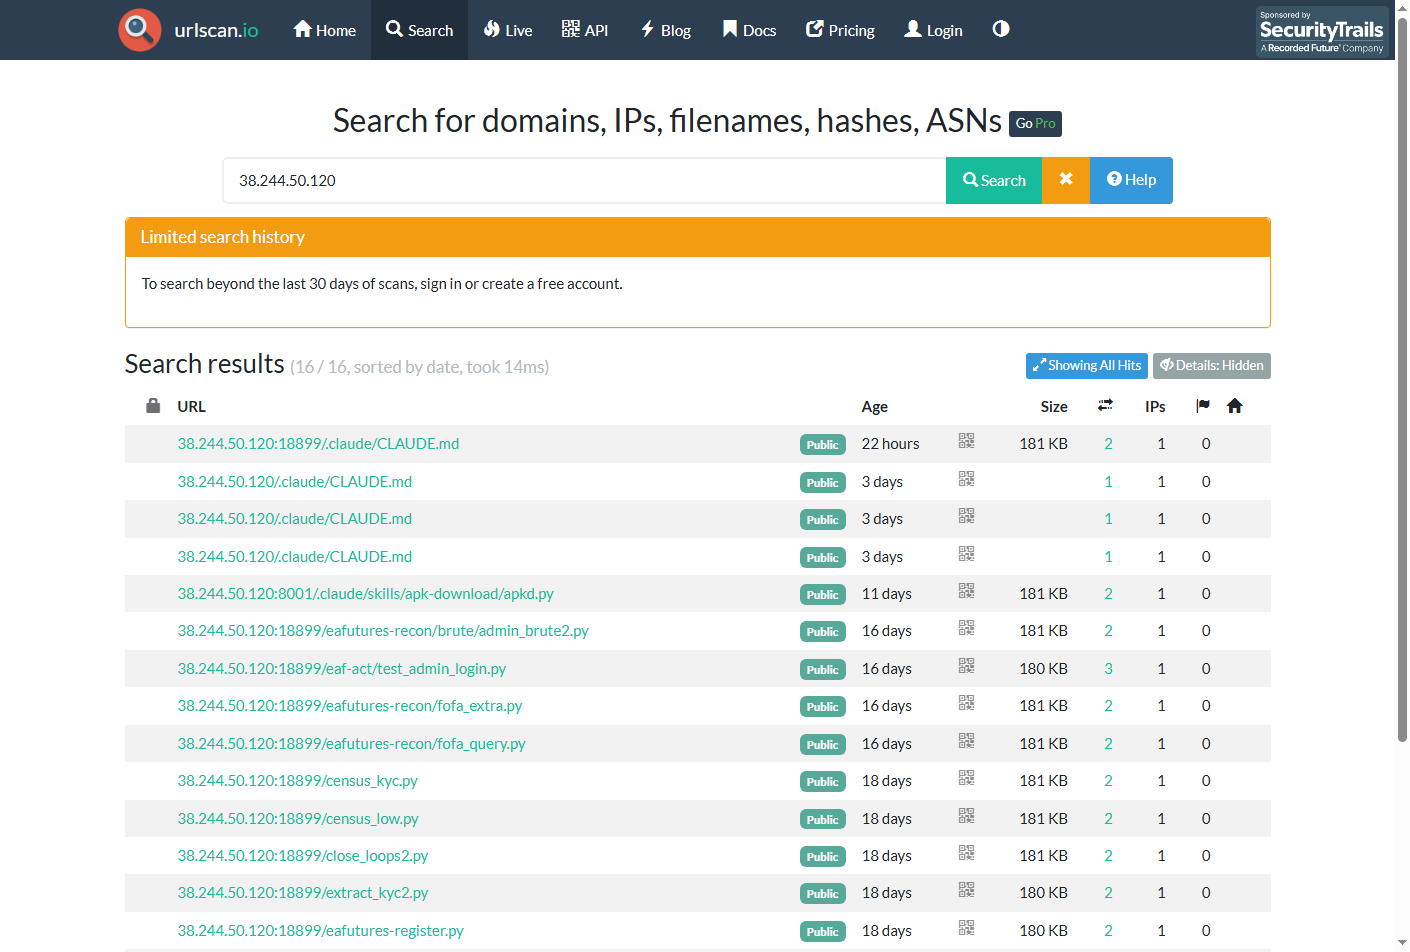
IP 주소 침해지표 38.244.50[.]120로부터 CrowdStrike는 http://38.244.50[.]120:18899/.claude/CLAUDE.md 경로에 Claude Code 마크다운 파일이 있는 것을 식별하였고, 이 파일에 남아있는 대화 내용을 통해 용의자를 특정하였습니다. 블로그에 게시된 이후 용의자는 해당 서버를 즉시 폐쇄하였으나, 관련된 흔적은 여전히 urlscan.io 서비스를 통해서 확인할 수 있습니다. East Asia Futures (eafutures) 공격 시도와 같은 다른 흔적도 확인할 수 있습니다.
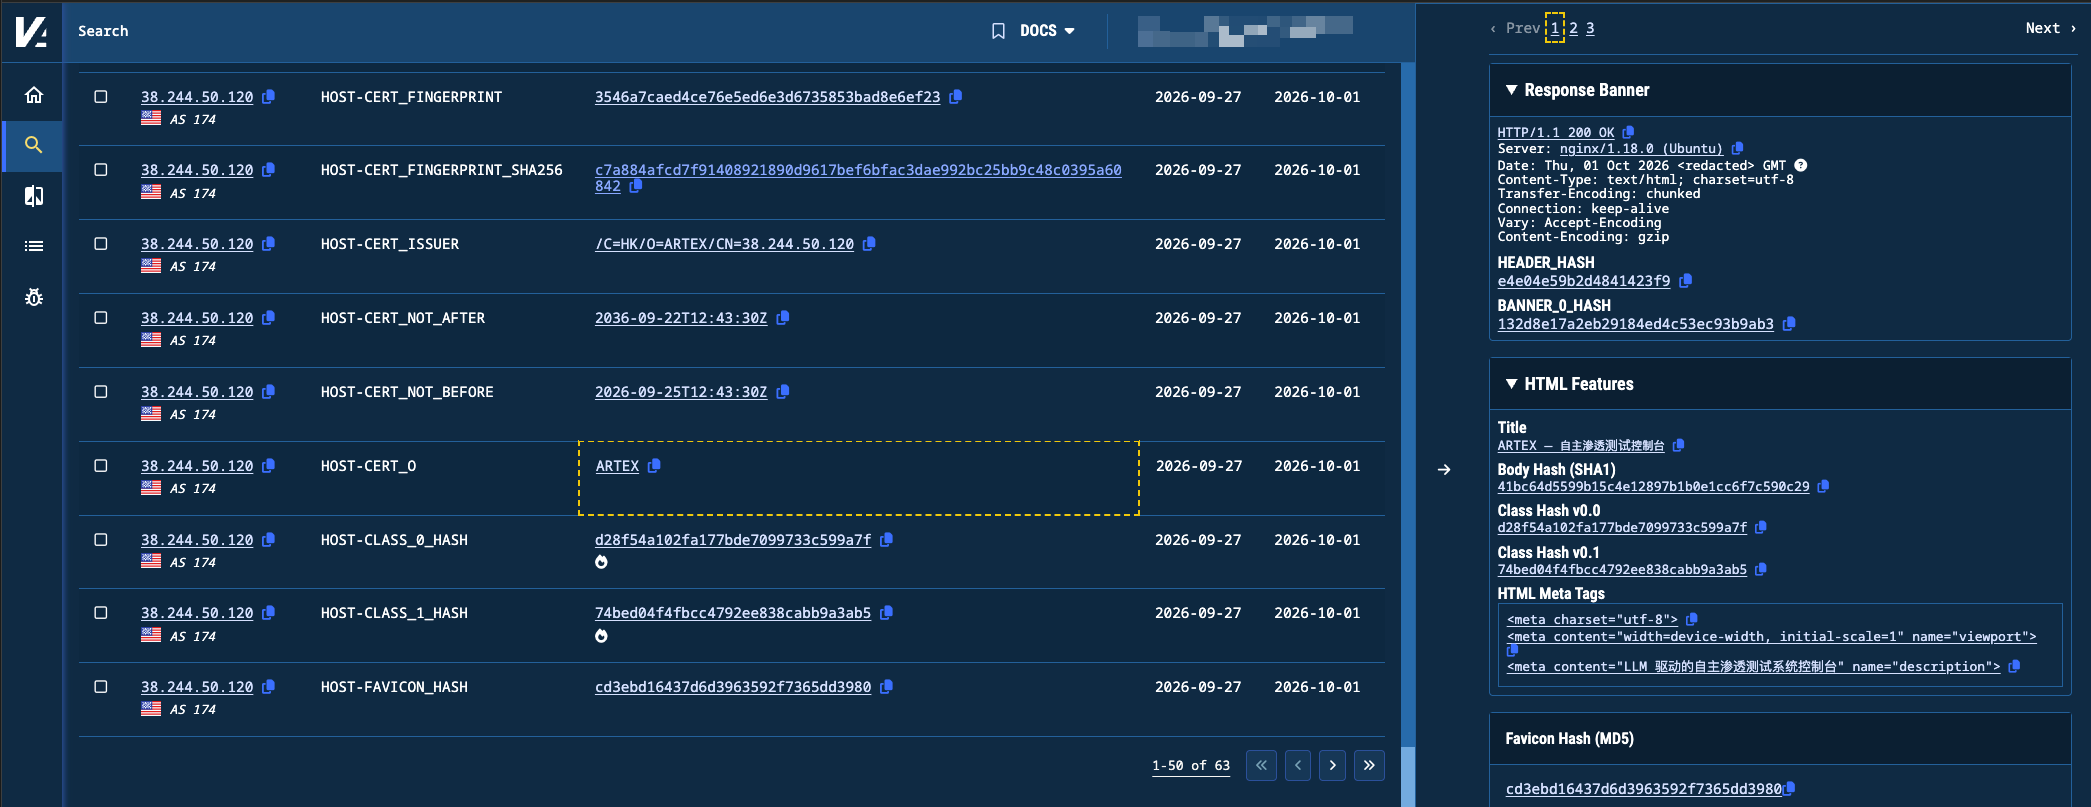
Validin 서비스로도 아래와 같이 38.244.50[.]120의 ARTEX 운영 흔적을 확인할 수 있습니다.
텔레그램 추적
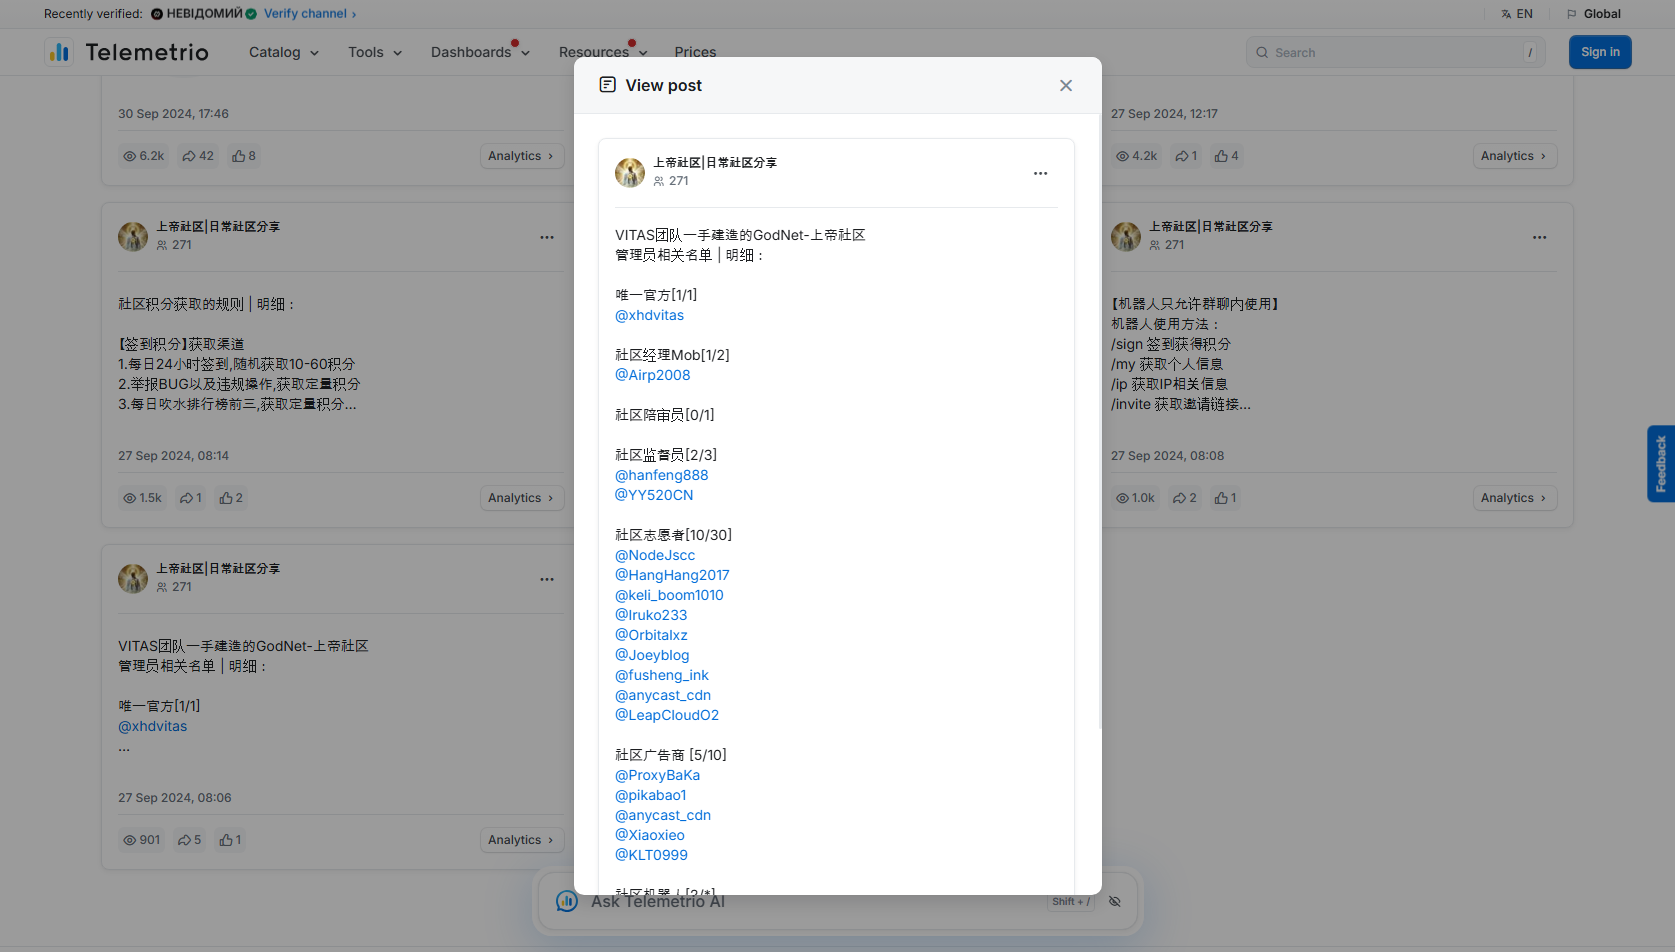
2024년 9월 27일 오전 8시에 VITAS 그룹에서 올린 글을 찾을 수 있는데, 여기에는 VITAS 조직 구성이 설명되어 있습니다.
VITAS团队一手建造的GodNet-上帝社区
管理员相关名单 | 明细:

唯一官方[1/1]
@xhdvitas

社区经理Mob[1/2]
@Airp2008

社区陪审员[0/1]

社区监督员[2/3]
@hanfeng888
@YY520CN

社区志愿者[10/30]
@NodeJscc
@HangHang2017
@keli_boom1010
@Iruko233
@Orbitalxz
@Joeyblog
@fusheng_ink
@anycast_cdn
@LeapCloudO2

社区广告商 [5/10]
@ProxyBaKa
@pikabao1
@anycast_cdn
@Xiaoxieo
@KLT0999

社区机器人[2/*]
@GodGroupHelpBot {社区小帮手机器人}
@AZxhdGodbot {社区攻击机器人}

管理名单每周实时刷新,请常观察名单,谨防更替.
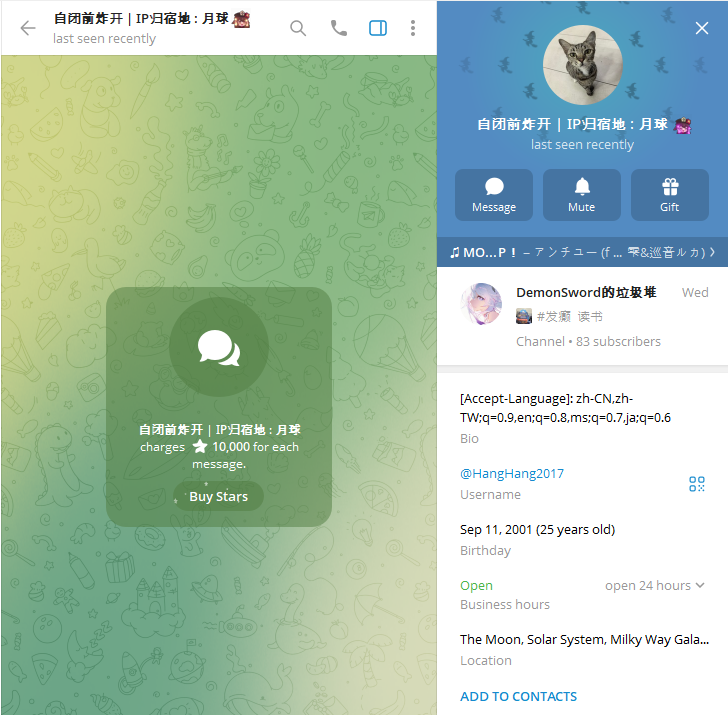
이 글에서 YY520CN는 커뮤니티 감독관 (社区监督员)으로 표시되어 있으며, HangHang2017 는 커뮤니티 지원자로 표시되어 있습니다. HangHang2017의 텔레그램 프로필을 찾아보면 아래와 같습니다.
GitHub 추적
https://github.com/oswaldlow/Auto-Wallpaper-Change/blob/Stable-V1.0/index.html 코드에서 demonsword[.]top 소유자가 t[.]me/HangHang2017 으로 연결된 것을 확인할 수 있습니다.
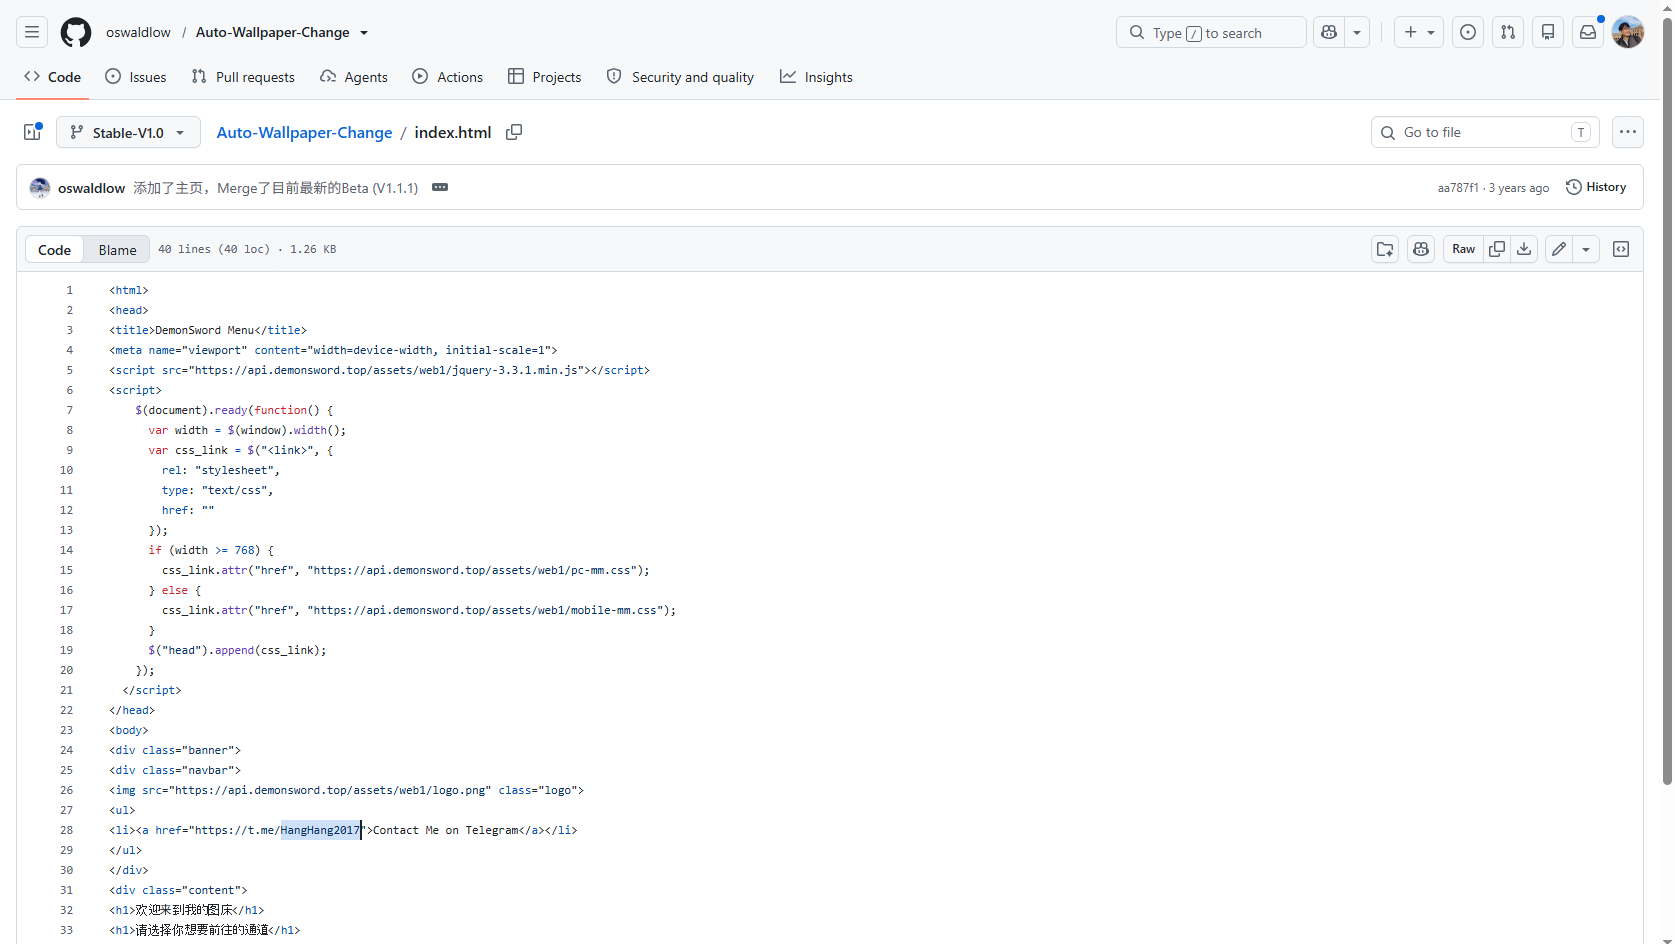
GitHub 커밋 계정은 oswaldlow 이고, 관련된 모든 저장소의 커밋 로그를 조사하면 아래와 같이 2026년 3월 29일의 커밋 로그에서 메일 주소 jinhanglow87@gmail[.]com를 확인할 수 있습니다.
https://github.com/oswaldlow/IPQuality/commit/2f8b941a1105280e5629c79fc50c31389a045b33.patch
From 2f8b941a1105280e5629c79fc50c31389a045b33 Mon Sep 17 00:00:00 2001
From: DemonSword <jinhanglow87@gmail.com>
Date: Sun, 29 Mar 2026 18:01:10 +0800
Subject: [PATCH] Updated Date

---
 ip.sh | 2 +-
 1 file changed, 1 insertion(+), 1 deletion(-)

diff --git a/ip.sh b/ip.sh
index fd71fc2..31a13f0 100644
--- a/ip.sh
+++ b/ip.sh
@@ -1,5 +1,5 @@
 #!/bin/bash
-script_version="v2026-03-13"
+script_version="v2026-03-29"
 check_bash(){
 current_bash_version=$(bash --version|head -n 1|awk -F ' ' '{for (i=1; i<=NF; i++) if ($i ~ /^[0-9]+\.[0-9]+\.[0-9]+/) {print $i; exit}}'|cut -d . -f 1)
 if [ "$current_bash_version" = "0" ]||[ "$current_bash_version" = "1" ]||[ "$current_bash_version" = "2" ]||[ "$current_bash_version" = "3" ];then
인포스틸러 로그 추적
인포스틸러는 단말을 감염시킨 후 웹 브라우저의 모든 인증 기록을 공격자가 제어하는 서버로 유출합니다. 로그프레소는 다크웹에 게시된 인포스틸러 로그를 장기간 수집해왔으며, 이전 단계에서 확보된 이메일 주소 jinhanglow87@gmail[.]com 를 검색하여 아래와 같이 2023년에 유출된 인증 흔적을 찾아냈습니다.
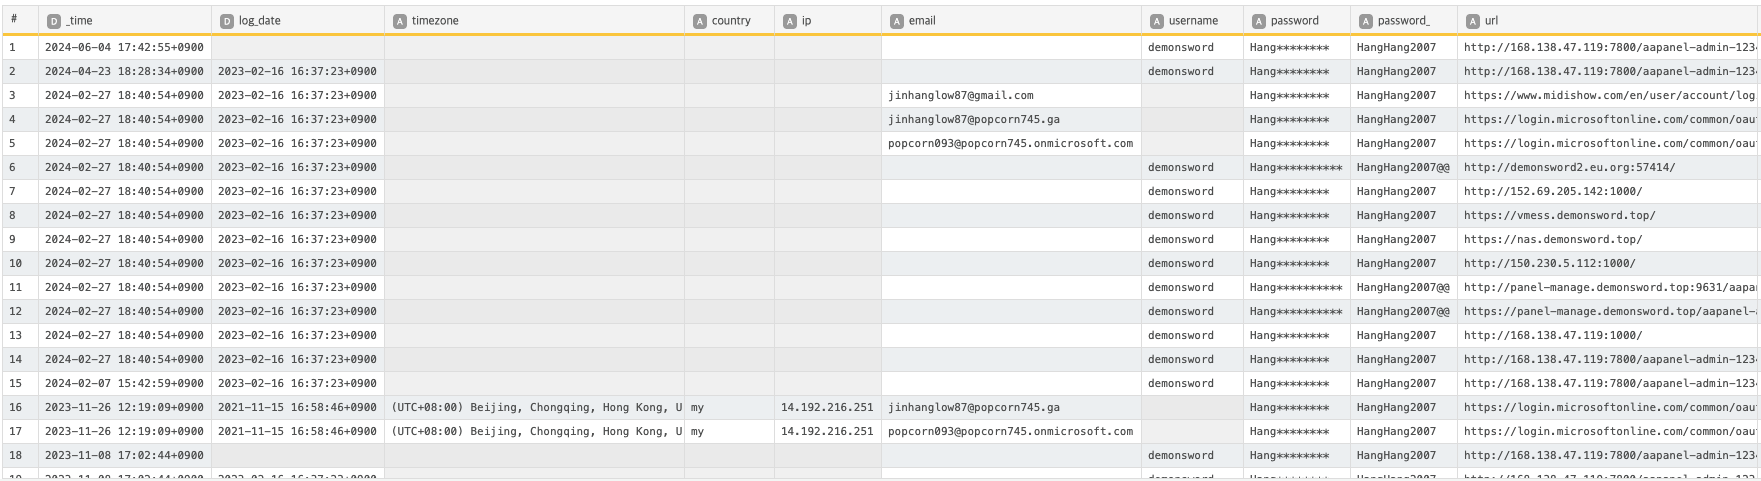
이 흔적으로부터 VITAS 그룹의 조직원인 HangHang2017 이 인터넷 트래픽을 익명화하는데 필요한 V2Ray, VMess 프로토콜을 사용하였음을 추정할 수 있고, 웹사이트를 관리할 때 aaPanel 워드프레스 툴킷을 사용하였으며, popcorn745.onmicrosoft[.]com 테넌트를 별도의 도메인인 popcorn745[.]ga 에 연결하여 운영했다는 것을 확인할 수 있습니다.
결론
이번 분석은 CrowdStrike가 공개한 보고서에서 출발해 텔레그램, GitHub 커밋 기록, 인포스틸러 로그를 교차한 결과이며, 단순 개인이 국내 금융권 침해를 주도했다고 단정하기 어렵다고 판단합니다.
로그프레소가 확인한 것은 두 가지입니다. 첫째, YY520CN 계정은 DDoS-for-hire 해킹 조직인 GodNet/VITAS 커뮤니티 운영진이었습니다. 둘째, 이 조직 구성원인 HangHang2017 계정과 연결된 이메일, 도메인, M365 테넌트 정보를 인포스틸러 로그를 통해 식별하였습니다.
따라서 이 기록을 클라우드 사업자의 가입 정보와 대조하면 HangHang2017 계정의 실제 운영자를 확인할 수 있고, 이를 출발점으로 YY520CN의 신원까지 확인할 수 있을 것입니다.
신원 확인과 별개로 보안 조직이 할 일은 분명합니다. CrowdStrike는 이번 공격이 새로운 기법이 아니라 AI로 속도와 규모를 키운 공격이라 평가했습니다. 공격자는 핵심 시스템이 아니라 대출 조회, 모바일 업무 지원처럼 외부에 열린 부가 서비스를 노렸습니다. 고객용 서비스가 아니더라도 외부에서 접근할 수 있는 시스템은 모두 점검 대상에 넣고, 로그인 뒤에도 조회 권한을 제대로 확인하는지, 비정상적인 반복 조회를 탐지하고 있는지 살펴봐야 합니다.