
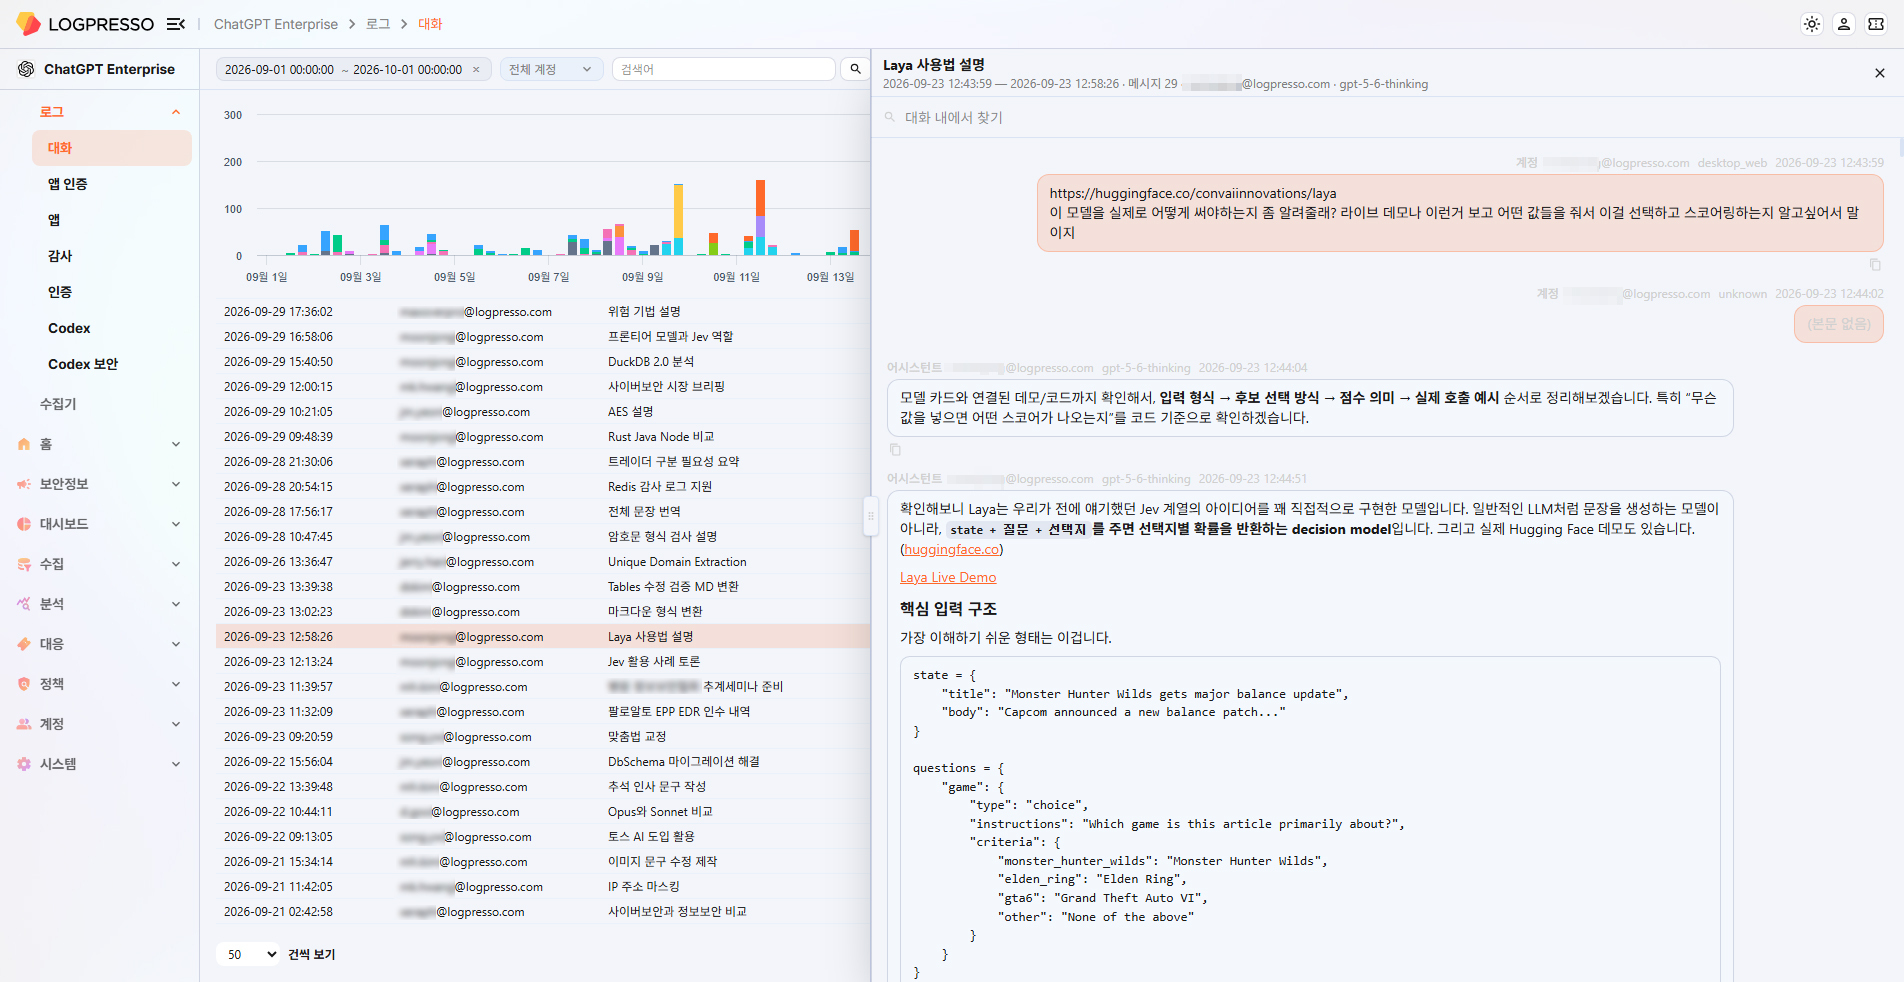
로그프레소, '챗GPT 엔터프라이즈' 연동 앱 출시…SIEM 모니터링 범위 생성형 AI로 확대
대화·인증·감사·앱·코덱스 등의 로그 수집해 보안 탐지 및 조사 지원 실제 챗GPT 화면처럼 대화 기록 조회…기밀 유출·규정 위반 여부 점검
2026-10-06
앱으로 확장되는 에이전틱 SIEM 플랫폼이 완전한 AI 기반 보안운영 시대를 열어갑니다.
문의하기
로그프레소, '챗GPT 엔터프라이즈' 연동 앱 출시…SIEM 모니터링 범위 생성형 AI로 확대
대화·인증·감사·앱·코덱스 등의 로그 수집해 보안 탐지 및 조사 지원 실제 챗GPT 화면처럼 대화 기록 조회…기밀 유출·규정 위반 여부 점검
2026-10-06

로그프레소, 정보보호 공시 의무화 앞두고 클라우드 SIEM 산업 전방위 확대
로그프레소, 2027년 정보보호 공시·ISMS-P 의무화 앞두고 'Logpresso Cloud'로 제조·유통·콘텐츠 전방위 신규 고객 확보하며 국내 클라우드 SIEM 시장 지배력 확대
2026-07-27
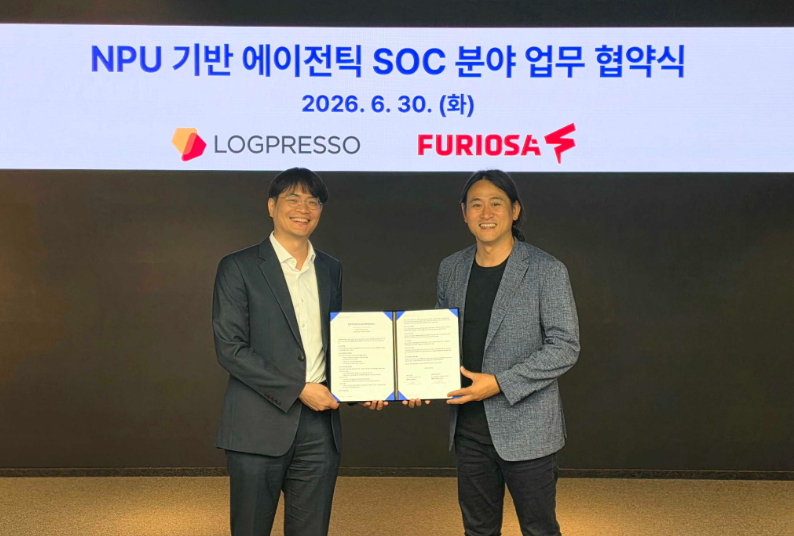
로그프레소 - 퓨리오사AI, '에이전틱 SOC' 글로벌 흐름 속 소버린 AI 협력 모델 제시
로그프레소, 퓨리오사AI와 'NPU 기반 에이전틱 SOC' MOU 체결하며 국산 AI 반도체 결합한 한국형 자율 보안관제 시장 공략 본격화
2026-06-30
로그프레소, 차세대 XDR 플랫폼 ‘로그프레소 소나 5.0’ 정식 출시
로그프레소, AI 에이전트 기반 차세대 XDR 플랫폼 '소나 5.0' 출시하며 자율 보안 운영 시장 공략 본격화
2026-05-19
[로그프레소 CTI] OSINT를 활용한 ARTEX 캠페인 추가 분석 - 공격 집단 실체 검증
CrowdStrike가 10월 7일 국내 금융권을 노린 ARTEX 캠페인 분석을 공개한 데 이어, 로그프레소는 텔레그램, GitHub 커밋 기록, 인포스틸러 로그를 교차 분석해 공격 집단의 실체를 추가로 검증했습니다. 분석 결과 CrowdStrike가 지목한 텔레그램 계정은 DDoS 대행 조직 GodNet/VITAS의 운영진으로 활동했으며, 같은 조직 구성원의 인포스틸러 로그에서 클라우드 사업자 가입 정보와 대조할 수 있는 이메일, 도메인, M365 테넌트를 확인했습니다. 이번 공격이 개인의 단독 행위라기보다 조직을 배경으로 이루어졌을 가능성을 보여주는 결과입니다.
2026-10-09
[로그프레소 CTI] 토스증권 사칭 macOS 악성코드 유포 분석 보고서
토스증권 사칭 macOS 악성코드 심층 분석 – 페이스북 광고 유포·정상 인프라 악용·원격 코드 실행 및 권한 자동승인 전술 해부
2026-09-15
[로그프레소 CTI] Windows 11 한국어 설치 미디어 침해 분석 - JSCEAL 캠페인의 새로운 유포 경로
JSCEAL 계열 인포스틸러 유포 경로 규명과 감염 확인·침해 지표(IOC)
2026-09-08
Black Hat USA 2026 참관기 2부 : AI로 인해 더 벌어지는 공격과 방어, 다시금 중요한 건 보안의 기본과 회복탄력성
Black Hat USA 2026 참관기 2부 - 공격은 산업화, 방어는 아직 수작업 — 관건은 '의도'를 판별하는 기준
2026-08-25


새로운 위협보다 앞서나가세요